Eine Bilanz aus Schleswig-Holstein
Die Herbstferien sind vorbei und man fragt sich schon, was alles innerhalb von zwei Wochen so passieren kann. Viele haben die Ferien genutzt, um irgendwo in Europa die letzten Sonnenstrahlen zu genießen. Die letzten Wochen haben jedoch erneut gezeigt, dass es für IT-Abteilungen keine ruhigen Phasen mehr gibt.
Ein kurzer Einblick in die Nachrichtenlage der letzten Wochen zeigt, dass Angriffe auf IT-Infrastrukturen für uns alle zum Alltag geworden sind. Somit muss auch der Umgang mit Sicherheitslücken und Schutzmaßnahmen zum Alltag werden.
Angriffe auf Unternehmen und Behörden
Bereits vor den Ferien berichtete die taz über einen massiven Diebstahl aus dem dänischen Melderegister. Hier wird einmal mehr deutlich, wie hochsensibel die Datensätze sind, die öffentliche Behörden speichern und wie wichtig der entsprechende Schutz und der behutsame Umgang mit dem Zugriff auf diese Daten ist.
Beim Angriff auf Kühlanlagen französischer Handelsketten denkt man zunächst nicht unbedingt an einen Bezug zu Schleswig-Holstein. Der Angriff galt einem Bericht der Zeit zufolge jedoch dem Hersteller der Kühlanlagen. Die Firma, die diese Geräte herstellt, ist Danfoss. Ein dänisches Unternehmen, das unter anderem auch Tochtergesellschaften in Schleswig-Holstein hat. An diesem Beispiel erkennt man gut, wie auch ein Angriff auf Steuerungen von Systemen enorme Schäden verursachen kann. Man stelle sich nur mal vor, dieser Angriff wäre vor einem langen Wochenende oder Feiertagen auf eine noch größere Anzahl an Supermärkten erfolgt. Die Folge wäre eine erhebliche Beeinträchtigung der Lebensmittellieferketten in weiten Teilen eines großen EU-Landes.
Der wohl prominenteste Hackerangriff mit Bezug zu Schleswig-Holstein erfolgte auf einen Teil des Konsortiums, das auf der Baustelle des Fehmarnbelt-Tunnels tätig ist. Wie das Portal heise.de berichtet, sind der genaue Umfang und die Hintergründe zu diesem Angriff bislang noch nicht öffentlich. Vieles deutet jedoch darauf hin, dass es sich hierbei um einen sehr gezielten Angriff handelte. Gerade der Ostseeraum ist derzeit ein nicht zu unterschätzender Konfliktraum.
Angriffe auf Parteien
Neben Firmen geraten vor allem auch immer mehr Parteien ins Fadenkreuz von Angreifern. Die GRÜNEN Hamburg veröffentlichten bereits Anfang Oktober, dass der Mailserver der GRÜNEN Hamburg korrumpiert wurde.
Mitte des Monats wurde ein Sicherheitsvorfall bei der CDU Itzehoe bekannt. Wie die Partei auf ihrer Homepage bekanntgab, wurden Daten von einer Managed Nextcloud entwendet. Über Art und Umfang des Angriffs lässt sich von außen nur spekulieren.
Auch die AfD war Ziel eines Angriffs auf E-Mail-Konten. Wie der Tagesspiegel berichtet, konnten rund 421.000 E-Mails kopiert werden. Sind die veröffentlichten Inhalte zwar für viele hochinteressant, zeigt ein nüchterner technischer Blick auch hier auf, wie wichtig die Absicherung mit Multifaktorauthentifizierung u.ä. Maßnahmen für alle Mitglieder einer Partei ist.
“Das Internet ist kaputt”
Das wohl größte Aufsehen, weil es auch die größten Auswirkungen weltweit hatte, erregte in der letzten Woche die PHP-Sicherheitslücke “PHP2shell”. Hier wurde eine – bereits mehrere Jahre vorhandene – Lücke in der Programmiersprache PHP öffentlich. Das BSI veröffentlichte hierzu eine entsprechende Meldung auf seiner Homepage. Neben der akuten Dramatik der letzten Tage – auch meine Website wurde für einige Stunden vom Hoster vom Netz genommen – wird uns hierdurch deutlich, wie zerbrechlich das Internet und die Systeme, auf denen es läuft, doch sind. Bianca Kastl hat hierzu auf netzpolitik.org einen lesenswerten Beitrag veröffentlicht.
Was auch deutlich wird: Das Stopfen der Lücken wird wohl noch einige Zeit in Anspruch nehmen. Auf dem Dashboard von Censys kann man (näherungsweise) nachverfolgen, wie viele ungepatchte Systeme noch aktiv sind.
Politische Maßnahmen
Mit dem Cyberresilience Act (CRA) verpflichtet die EU ab Ende 2027 Hersteller*innen von Software zur Erstellung einer Software Bill of Materials (SBOM). Eine SBOM dokumentiert die einzelnen Komponenten, Bibliotheken und Abhängigkeiten, aus denen eine Software besteht. Trotz des zusätzlichen Aufwands für die Entwickler*innen halte ich diese Vorgabe für sinnvoll. Wie wichtig eine solche Transparenz ist, wird beispielhaft mit einem Blick auf die PHP2Shell-Lücke deutlich. Durch die SBOM können nun schnell betroffene Anwendungen identifiziert werden. Das Einspielen von Sicherheitsupdates kann somit zügiger erfolgen.
Insgesamt ist Transparenz über die eingesetzte Software ein wichtiger Schritt zum Aufspüren und Schließen von Sicherheitslücken. Als Land hat Schleswig-Holstein sich mit seiner Open Source-Strategie auf den Weg gemacht, um möglichst alle Teile der Landesverwaltung auf quelloffene Software umzustellen. Mit diesem Schritt erhält das Land automatisch eine bessere Übersicht, aus welchen Bestandteilen die eingesetzte Software besteht. Gleichzeitig wird bei Open Source-Software auch immer das Argument vorgebracht, dass alle (zumindest bei entsprechender Expertise) den Quellcode überprüfen und Sicherheitslücken oder problematische Funktionen melden können.
Das folgt daraus
Was müssen wir politisch nun darüber hinaus für Schlussfolgerungen ziehen? Ich möchte nicht einfach nur eine Auflistung von Nachrichten zusammenstellen. Vielmehr möchte ich dafür sensibilisieren, dass die Angriffe nicht abreißen. Wir werden im digitalen Raum angegriffen. In vielen Fällen müssen wir wohl davon ausgehen, dass diese Angriffe aus Russland oder russlandnahen Ländern kommen. Es gibt jedoch auch einige Angriffe, die von ganz anderswo aus der Welt stammen.
Angreifbar ist zunächst mal alles, was in irgendeiner Weise mit dem Internet verbunden ist. Da ich mich zu den Optimist*innen zähle, teile ich den Glauben daran, dass wir derzeit durch ein “Tal der Tränen” gehen und in absehbarer Zukunft ein großer Teil der Software deutlich sicherer sein wird, als es derzeit der Fall ist. Dazu gehört jedoch auch, dass alle regelmäßig Updates in ihre Systeme einspielen. Hier müssen sich alle – und nicht nur professionelle IT-Teams – persönlich die Frage stellen, ob wirklich alle Geräte auf dem aktuellsten Stand der Sicherheitsupdates sind; auch die Waschmaschine, der Mähroboter, die Spielekonsole, …
Ursache für den Erfolg von Angriffen sind aber nicht immer technische Fehler. In vielen Fällen ist ein leichtsinniger Klick auf einen Link in einer E-Mail das erste Einfallstor. Dabei ist es mir enorm wichtig, dass niemand (!) für gemachte Fehler verurteilt wird. Wir werden als Gesellschaft nur resilienter, wenn wir bereit sind, offen über Fehler zu sprechen. Dabei geht es nicht um das Finden von Schuldigen. Es geht darum, aus diesen Fehlern lernen zu können und Ableitungen für Sicherheitsmaßnahmen für die Zukunft zu treffen.
Dass dieses Lernen und die Anpassung der Fehlerkultur bundesweit notwendig sind, habe ich bereits mit einer Initiative durch einen Antrag im Landtag zur Einführung eines Cyber Incident Review Boards deutlich gemacht. Dieser Antrag befindet sich derzeit noch im parlamentarischen Verfahren.
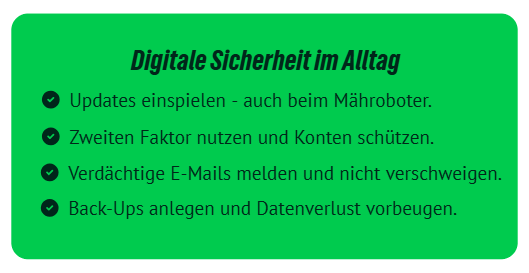
Ein sicherer Umgang im digitalen Raum gehört in Zukunft noch mehr zur Grundbefähigung aller. Ich mache mich dafür stark, dass diese Themen immer wieder auf die Tagesordnung gehoben werden und auch in der breiten Masse – außerhalb der Nerd-Bubble – Aufmerksamkeit bekommen.
 Sicherer Umgang mit Altlasten:…